À retenir
Un vérificateur d'emails en masse soumet chaque ligne à une série de contrôles : la forme de l'adresse, les enregistrements de messagerie du domaine, un échange SMTP en direct, la détection des adresses génériques et des domaines jetables. À la sortie, un seul mot par ligne. Derrière ce mot, la réalité est bien plus confuse.
Une passe SMTP unique, c'est un échantillon, pas un verdict. Le greylisting répond « revenez plus tard », c'est son principe même (RFC 6647). Gmail répond 421 4.7.28 dès que le volume sort de l'ordinaire. Un serveur accept-all dit oui à tout. Enrow enchaîne plus de 10 vérifications par adresse, avec plusieurs passes SMTP et plusieurs contrôles catch-all depuis des serveurs situés dans des régions différentes.
Les lignes que la plupart des outils mettent discrètement à la poubelle, ce sont les catch-all. Étiquetées « risquées », écartées, perdues. Enrow les vérifie et les livre comme valides.
Amazon SES place un compte sous surveillance à 5 % de bounce et peut suspendre l'envoi à 10 %. Une liste vérifiée ne s'approche ni de l'un ni de l'autre. Une vérification coûte 0,25 crédit chez Enrow : les 50 crédits gratuits mensuels couvrent donc 200 contrôles.La vérification d'emails en masse consiste à faire contrôler un fichier entier avant qu'une campagne n'y touche. Vous déposez un CSV, vous le récupérez avec un statut sur chaque ligne, vous supprimez les mauvaises. La plupart des acheteurs n'en lisent pas plus. C'est pourtant là qu'ils perdent de l'argent.
On demande beaucoup à ce seul mot. Derrière « valid », il y a un dialogue avec un serveur de messagerie qui a peut-être dit la vérité, peut-être pas. Derrière « risky », il y a un domaine qui répond oui à tout, ce qui n'a rien à voir avec une mauvaise adresse. Et derrière « unknown », il y a très souvent un serveur qui a refusé de répondre à la machine venue l'interroger.
Ce qu'un vérificateur d'emails contrôle vraiment
La validation d'une adresse passe par six couches de contrôle. Les deux premières sont rapides et ne coûtent presque rien. C'est sur les quatre autres que les outils se distinguent.
1. La syntaxe
La chaîne est-elle une adresse bien formée ? La RFC 5321 §4.5.3.1 fixe les limites : 64 octets pour la partie locale, 255 pour le domaine, 256 pour le chemin complet. Ce contrôle repère aussi les erreurs banales qui rendent une ligne inutilisable : une espace oubliée en fin d'adresse, .con au lieu de .com.
Sur la délivrabilité, en revanche, il ne dit rien. postmaster@ sur n'importe quel domaine passe toutes les expressions régulières possibles, et la RFC 5321 oblige toute implémentation SMTP à accepter cette boîte. Parfaitement valide. Parfaitement inutile en prospection.
2. Le domaine et les enregistrements MX
L'outil interroge les enregistrements MX du domaine. Pas d'enregistrement, pas de courrier — sauf que la norme est plus nuancée, et qu'un outil sérieux s'y conforme. La RFC 5321 §5.1 le dit : quand la liste des MX revient vide, l'adresse doit être traitée comme si elle était associée à un MX implicite de préférence 0 pointant vers cet hôte. Un domaine sans MX mais avec un enregistrement A qui répond n'est donc pas mort d'office. Avec les serveurs d'envoi modernes, un email adressé à ces domaines bounce quand même : c'est donc un signal d'alerte, pas un verdict d'invalidité.
3. L'échange SMTP en direct
Le vrai contrôle. L'outil ouvre une connexion vers le serveur destinataire et amorce une livraison : il se présente, annonce un expéditeur, nomme le destinataire avec RCPT TO. Puis il lit la réponse et s'arrête. Aucun message n'est remis.
SMTP prévoit pourtant une commande conçue exactement pour ça, VRFY, mais elle est inutilisable en pratique. La RFC 5321 §3.5.2 autorise un serveur à répondre 252 — je ne peux pas vérifier, mais j'accepterai et je tenterai la livraison — plutôt que de confirmer quoi que ce soit, et le §7.3 permet à un administrateur de désactiver purement et simplement la commande. La plupart des serveurs publics ont choisi cette option il y a des années. D'où le sondage par RCPT TO et la lecture des codes de réponse.
Deux familles de codes sont à connaître (RFC 5321 §4.2.1). Une réponse en 5yz est définitive : on ne réessaie pas. Une réponse en 4yz est temporaire : on réessaie plus tard. Le 550 5.1.1 de Gmail est la réponse franche d'une boîte morte : « The email account that you tried to reach does not exist. » Son 452 4.2.2 signale une boîte pleine — une personne bien réelle dont la messagerie déborde, pas une adresse invalide.
Un outil qui interprète un 4yz comme invalide se trompe. L'interpréter comme valide est une erreur tout aussi lourde. Savoir traiter cette ambiguïté, c'est l'essentiel du métier.
4. Les adresses génériques
sales@, support@, info@, abuse@, webmaster@. Réelles, joignables, et normalisées depuis 1997 par la RFC 2142, Mailbox Names for Common Services, Roles and Functions. Elles aboutissent dans une boîte partagée que plusieurs personnes lisent. Ou que personne ne lit.
Les outils les signalent à part, sous le statut role, parce qu'une adresse qui reçoit le courrier n'est pas forcément une adresse utile. Une adresse générique est bel et bien valide. C'est aussi le chemin le plus court vers une plainte pour spam quand le message a été écrit pour une personne en particulier.
5. Les domaines jetables
Les services de boîte temporaire, ceux qu'on utilise pour profiter d'un essai gratuit. Ici, la détection repose sur une liste noire, pas sur un protocole, et la référence publique qui fait autorité est le dépôt disposable-email-domains. Ses mainteneurs reconnaissent sans détour les limites de l'exercice : ils ne peuvent pas garantir que tous ces domaines soient encore jetables aujourd'hui. Indispensable sur un formulaire d'inscription, beaucoup moins en prospection B2B.
6. La détection des catch-all
L'outil soumet au serveur une adresse qui ne peut absolument pas exister. Si elle est acceptée elle aussi, c'est que le domaine accepte tout, et que sa réponse sur votre vraie adresse ne valait rien. C'est de cette couche que dépend la part de votre liste qui reste exploitable.
Pourquoi deux outils ne donnent pas le même résultat pour la même adresse
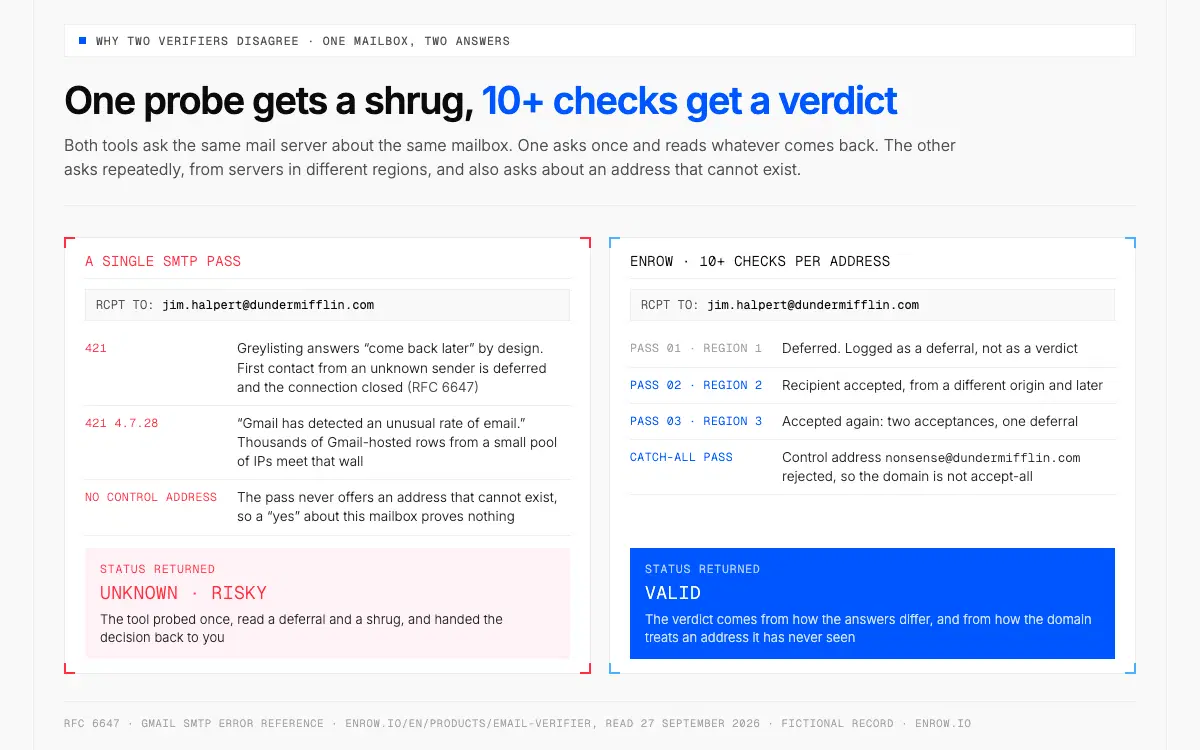
La même adresse ressort en « unknown » après une sonde, en « valid » après plus de 10 vérifications.
Testez la même adresse dans deux outils et vous obtiendrez parfois deux réponses différentes. Aucun des deux éditeurs ne ment. Une passe SMTP unique est une mesure prise sur un canal bruité, et ce bruit a des causes bien identifiées.
Le greylisting est la principale de ces causes, et la RFC 6647 le décrit sans détour. Au premier contact d'un expéditeur inconnu, le serveur renvoie un 421, ferme la connexion, enregistre le triplet adresse IP / expéditeur / premier destinataire, puis accepte lors d'une tentative ultérieure. La RFC reconnaît elle-même le prix à payer : l'inconvénient le plus évident du greylisting, c'est le retard imposé au courrier légitime. Un outil qui ne sonde qu'une fois ne voit que le report, et en est réduit à deviner.
Le volume déclenche autre chose. Google publie lui-même la réponse : 421 4.7.28, « Gmail has detected an unusual rate of email. To protect our users from spam, email has been temporarily rate limited. » Un outil qui contrôle des milliers d'adresses hébergées chez Gmail depuis un petit pool d'IP se heurte à ce mur, et tout ce qui reste derrière revient sans verdict. L'identité de l'IP qui pose la question compte aussi. Les recommandations de Google aux expéditeurs demandent un enregistrement DNS inverse valide sur l'IP d'envoi, avec une résolution directe qui concorde ; une sonde partie d'une IP qui n'en a pas se fait refouler bien avant que la question de la boîte aux lettres ne se pose.
Troisième source de bruit : les tenants qui acceptent tout. Microsoft 365 rejette les destinataires inconnus dès le RCPT TO, avec un 550 5.4.1, quand le Directory-Based Edge Blocking est activé. Là où cette fonction n'est pas en service, la réponse du tenant contient beaucoup moins d'information, et l'outil doit conclure à partir de presque rien. C'est concrètement de là que vient le problème des catch-all sur les domaines B2B européens.
C'est pour ça qu'Enrow ne se contente pas d'une seule passe. Chaque adresse passe par plus de 10 vérifications, avec plusieurs passes SMTP et plusieurs contrôles catch-all depuis des serveurs situés dans des régions différentes, et le verdict se déduit des écarts entre ces réponses — y compris de la façon dont le domaine traite une adresse témoin qu'il n'a jamais vue.
Une seule sonde n'obtient qu'un report, sans réponse claire. Plusieurs sondes, lancées depuis des régions différentes et confrontées à une adresse témoin, aboutissent à un verdict.
Le problème des catch-all, et ce qu'il coûte à votre pipeline
Un domaine accept-all reçoit le courrier quelle que soit l'adresse indiquée. jean.dupont@, jen.dupont@, nimportequoi@. Tout est accepté, puis jeté en interne ou renvoyé en bounce quelques heures plus tard, une fois la connexion refermée.
La plupart des outils s'arrêtent là. Ils étiquettent la ligne « catch-all » ou « risky » et vous laissent décider. ZeroBounce renvoie les catch-all qu'il ne tranche pas vers un produit de scoring distinct, en reconnaissant sur sa propre page qu'on ne peut pas confirmer que l'adresse appartienne à une personne réelle (source).
Le propriétaire du fichier a alors deux réflexes, aussi coûteux l'un que l'autre. Supprimer le segment, et jeter par centaines des décideurs bien réels. Ou lui envoyer la campagne telle quelle, et encaisser les bounces. Sur mes propres fichiers, le tas « risqué » est régulièrement le deuxième segment en taille, juste derrière les adresses valides sans réserve, et il a atteint un tiers des lignes sur certaines listes. Bien trop pour supprimer au jugé.
On peut trancher une catch-all de l'extérieur, mais pas avec une seule sonde. Des échanges SMTP répétés, depuis des origines différentes, à des moments différents, recoupés avec des adresses témoins volontairement fausses : on obtient ainsi un signal qu'un contrôle unique ne donne pas. C'est ainsi qu'Enrow les résout, et elles ressortent avec le statut valide, pas avec un simple avertissement. Certains domaines ne cèdent jamais : l'honnêteté consiste alors à laisser ces lignes de côté. Il en reste bien moins qu'avec un outil à passe unique. Mais pas zéro. Tout le mécanisme est détaillé dans qu'est-ce qu'un email catch-all.
Comment savoir si une adresse email est valide (vérification à l'unité)
Pour vérifier une adresse isolée, collez-la dans un outil qui interroge vraiment le serveur en SMTP, en direct, au lieu de se contenter de vérifier le format. Ce que vous cherchez, c'est un outil qui distingue « le serveur a dit non » de « le serveur n'a rien voulu dire ». Un outil qui ne renvoie que valide ou invalide, sans troisième catégorie et sans traitement des catch-all, n'est en général qu'un contrôle de syntaxe et de MX déguisé. À la main, c'est pire : lancer un telnet sur le port 25 depuis l'IP du bureau, c'est se faire greylister ou bloquer en quelques dizaines de tentatives, et les scripts GitHub qui automatisent cet échange héritent de tous les problèmes ci-dessus.
Vérifier une liste, étape par étape
Pour nettoyer une liste à grande échelle, l'ordre des opérations compte plus que le choix de l'outil.
- Normalisez et dédoublonnez d'abord. Supprimez les espaces parasites, passez les domaines en minuscules, éliminez les doublons, y compris une même personne cachée sous deux alias. Vous payez à l'adresse contrôlée : chaque doublon retiré, c'est de l'argent économisé.
- Mettez les adresses génériques dans un onglet à part avant de déposer le fichier. La RFC 2142 en donne la liste. Elles ressortent valides et gâchent l'effet d'un message personnalisé.
- Déposez le CSV. L'Email Verifier d'Enrow accepte un fichier de plusieurs milliers de lignes et renvoie un statut sur chacune ; le même moteur répond adresse par adresse via l'API, ou depuis le serveur MCP officiel (
github.com/EnrowAPI/enrow-mcp) quand votre workflow tourne dans un assistant IA. - Découpez le fichier par statut au lieu de le filtrer. Une ligne supprimée ne se rattrape pas.
- Lancez l'envoi sur le segment propre, puis suivez les bounces par domaine destinataire plutôt que par campagne. Cinq bounces répartis sur un envoi, c'est du bruit ; cinq sur le domaine d'une même entreprise, c'est le signe que les lignes de cette entreprise sont mauvaises.
- Revérifiez avant chaque nouvel envoi, au lieu de ressortir le même fichier trois mois plus tard.
Sur une liste européenne, le traitement repose en général sur l'intérêt légitime, l'article 6(1)(f) du RGPD : le considérant 47 range la prospection commerciale directe dans cette catégorie. Les considérants éclairent le texte, ils n'ont pas de force obligatoire.
Ce que signifie chaque statut, et que faire de la ligne
| Statut | Ce que l'outil a réellement observé | Que faire |
|---|---|---|
| Valid | Le serveur a accepté le destinataire lors d'un échange SMTP en direct, sur un domaine qui n'est pas accept-all | Envoyez. |
| Invalid | Un rejet définitif en 5yz, typiquement le 550 5.1.1 de Gmail | Supprimez-la, sans jamais réessayer. C'est ce type de ligne qui abîme la réputation d'expéditeur. |
| Catch-all / accept-all | Le domaine a accepté une adresse témoin qui ne peut pas exister : sa réponse sur la vôtre ne veut rien dire | Ne la supprimez jamais. Confiez-la à un outil qui tranche les catch-all. |
| Unknown | Aucune réponse nette : un report en 4yz, un greylisting, un timeout, une limitation de débit | Revérifiez par une autre voie. Un unknown qui persiste se traite comme un non. |
| Role | La partie locale correspond à une boîte de fonction partagée (RFC 2142) | Joignable, mais mauvaise cible pour un message individuel. Isolez-la dans un segment à part. |
| Disposable | Le domaine figure sur une liste noire de boîtes jetables | Retirez-la de toute prospection. |
Quel taux de bounce tolérer avant d'appuyer sur « Envoyer » ?
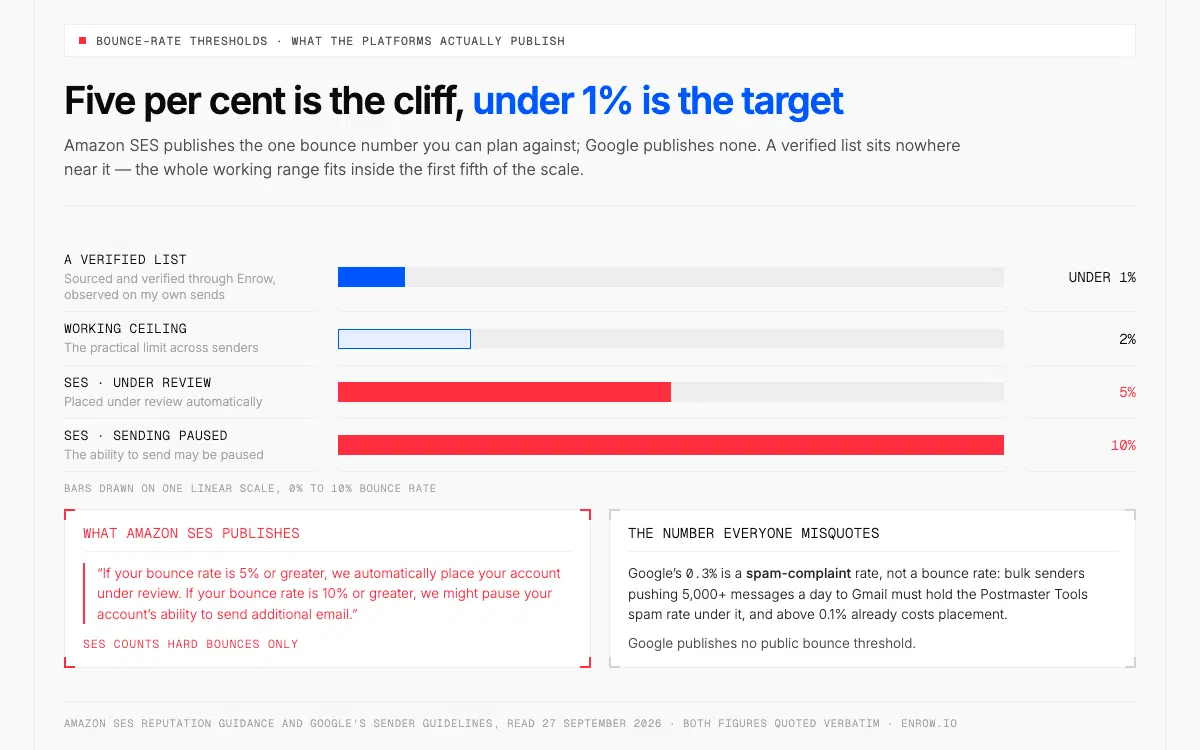
Le seuil de surveillance de SES marque le bord du précipice, pas l'objectif : une liste vérifiée reste sous 1 %.
Un chiffre, tiré de la source elle-même, mérite d'être retenu. Amazon SES : à 5 % de bounce ou plus, le compte passe automatiquement sous surveillance ; à 10 % ou plus, la capacité d'envoi peut être suspendue. SES ne compte que les hard bounces.
Voyez ces 5 % comme la ligne rouge, pas comme l'objectif. Le plafond admis en pratique, tous expéditeurs confondus, tourne autour de 2 %, et une campagne de cold email doit rester sous 1 % — ce que produit une liste vérifiée. Les adresses trouvées et vérifiées chez Enrow bouncent sous 1 % sur mes listes : moyenne constatée sur de vrais envois, pas une garantie, et personne ne peut vous rembourser là-dessus.
Un autre chiffre est sans cesse mal cité. Les 0,3 % de Google sont un taux de plaintes pour spam, pas un taux de bounce : un expéditeur en volume qui envoie plus de 5 000 messages par jour vers Gmail doit maintenir son taux de plaintes Postmaster Tools sous 0,3 %, et au-dessus de 0,1 % la délivrabilité en souffre déjà. Google ne publie aucun seuil de bounce. Pour le détail, voir le taux de bounce.
Combien coûte la vérification d'emails en masse ?
Chez Enrow, une vérification coûte 0,25 crédit, pris sur le même solde que la recherche d'adresses :
| Offre | Prix/mois | Crédits | Coût par vérification | Vérifications incluses |
|---|---|---|---|---|
| Start | 15 € | 1 000 | 0,00375 € | 4 000 |
| Start 4k | 42 € | 4 000 | ~0,0026 € | 16 000 |
| Pro | 75 € | 10 000 | ~0,0019 € | 40 000 |
| Scale | 360 € | 50 000 | 0,0018 € | 200 000 |
L'offre gratuite, ce sont 50 crédits renouvelés chaque mois, sans carte bancaire, soit 200 vérifications par mois, sans limite de durée.
Comparez à périmètre égal. Hunter facture 0,5 crédit par email vérifié, contre 0,25 chez nous. Au palier mensuel de 10 000 crédits, cela donne 149 € pour 20 000 vérifications, soit 0,00745 € l'unité, face aux 75 € d'Enrow pour 40 000, soit 0,0019 € : environ 4× plus cher par adresse contrôlée. En annuel, à volume identique : 0,0052 € contre 0,0017 €, soit environ 3,1× plus cher. Hunter publie ses tarifs en euros, ce sont donc ses chiffres, pas une conversion de ma part.
ZeroBounce offre 100 crédits gratuits par mois et consomme un crédit par validation : son abonnement ONE à 99 $ par mois donne droit à 10 000 contrôles, à 0,0099 $ pièce. ZeroBounce publie en dollars et je garde sa devise plutôt que de la convertir. Chez Enrow, dix mille contrôles représentent 2 500 crédits, ce qui tient dans le palier Start 4k à 42 €, lequel en couvre en réalité 16 000, à 0,0026 € la vérification. Mensuel contre mensuel, même base. Cet abonnement ZeroBounce inclut en revanche des outils de test de placement en boîte de réception et de surveillance des listes noires qu'Enrow ne vend pas : son prix ne couvre donc pas que la vérification.
Une réserve, en toute honnêteté, de notre côté : les crédits sont partagés. Vérifier 40 000 adresses sur le plan Pro, c'est le budget du mois entier, et il ne reste rien pour la recherche de nouveaux contacts. Décidez de la répartition avant de déposer le fichier, sinon le nettoyage mangera le budget de prospection.
Ce que la vérification ne peut pas faire
Elle ne ranime pas une boîte morte.
C'est une limite que les vendeurs de vérification n'énoncent jamais clairement. Sur une liste constituée il y a un an ou deux, le travail de l'outil consiste à vous dire quelle part a disparu — et sur un vieux fichier, elle est considérable. Les gens changent d'employeur, les domaines sont absorbés par celui du repreneur, les alias sont supprimés. Aucun éditeur ne récupère ces lignes, et un outil qui affiche un taux de valides anormalement élevé sur une vieille liste en dit plus sur sa propre indulgence que sur vos données.
La vérification prouve une seule chose : cette boîte accepte du courrier aujourd'hui. Pas qu'un humain la lise. Pas que la personne occupe encore le poste inscrit dans votre CRM. Ça, c'est un travail de sourcing : comment trouver l'adresse email de quelqu'un.
Deux limites d'Enrow, assumées toutes les deux. Pas de base à parcourir : l'outil travaille en temps réel, c'est pour ça que la donnée n'est jamais périmée, et le sourcing des noms se fait sur LinkedIn ou Sales Navigator. Et il n'envoie rien : les campagnes partent d'Emelia, La Growth Machine ou lemlist. En revanche, ce qu'aucun concurrent n'égale : depuis un profil LinkedIn, l'extension Chrome pousse la fiche contact vérifiée complète, avec tous ses champs, dans HubSpot, Salesforce ou Pipedrive en un clic.
utilisateur illimité
Prêt à passer à la vitesse supérieure
FAQ
Comment savoir si une adresse email est valide ?
Utilisez un outil qui fait une vraie vérification SMTP en direct plutôt qu'un simple contrôle de format : syntaxe, enregistrements MX, sondage RCPT TO, ainsi que la détection des adresses génériques et des domaines jetables. Un rejet définitif en 5yz signifie que la boîte est morte. Un 4yz temporaire signifie que le serveur a reporté sa réponse et que le contrôle doit être refait par une autre voie. Si le domaine est accept-all, une sonde unique ne suffit pas : il vous faut un outil qui tranche les catch-all.
Comment vérifier des emails en masse ?
Normalisez et dédoublonnez le fichier, mettez les adresses génériques comme sales@ dans un segment à part, puis déposez le CSV et découpez les résultats par statut au lieu de les filtrer. Lancez la campagne sur les valides sans réserve, gardez les catch-all pour un outil qui les tranche, supprimez pour de bon les invalides confirmés et revérifiez avant la campagne suivante.
Pourquoi deux outils donnent-ils des réponses différentes pour la même adresse ?
Parce qu'une seule passe SMTP n'est qu'un échantillon. Le greylisting (RFC 6647) répond 421 au premier contact d'un expéditeur inconnu, Gmail limite le sondage en volume avec un 421 4.7.28, la réputation de l'IP qui interroge influe sur la réponse, et les serveurs accept-all disent oui quoi qu'il arrive. Chaque éditeur place aussi la frontière entre valide et risqué à un endroit différent. Le remède, c'est la répétition : Enrow effectue plus de 10 vérifications par adresse, avec plusieurs passes SMTP et plusieurs contrôles catch-all depuis des serveurs situés dans des régions différentes.
Que veut dire « catch-all » dans mes résultats, et faut-il supprimer ces lignes ?
Le domaine accepte le courrier pour toute adresse qu'on lui présente, y compris une adresse inventée par l'outil : sa réponse concernant la vôtre n'apporte donc aucune information. Supprimer ce segment est une erreur coûteuse : sur mes listes, c'est régulièrement le deuxième tas en taille, et il a atteint un tiers des lignes. Faites-le vérifier par des contrôles répétés depuis plusieurs régions : les lignes tranchées réintègrent la liste, les autres restent à l'écart.
Quel taux de bounce est acceptable avant d'envoyer ?
Amazon SES place un compte sous surveillance à 5 % et peut suspendre l'envoi à 10 %, en ne comptant que les hard bounces. Fixez-vous un plafond de 2 % et visez moins de 1 % en cold email : c'est ce que donne une liste vérifiée. Ne confondez pas ces seuils avec les 0,3 % de Google, qui sont un taux de plaintes pour spam, une tout autre métrique.
Quel est le meilleur vérificateur d'emails gratuit ?
Cherchez une offre gratuite qui se renouvelle chaque mois plutôt qu'un essai ponctuel, et qui fait de vrais contrôles SMTP plutôt qu'une simple validation de syntaxe. Enrow offre 50 crédits chaque mois, sans carte bancaire, soit 200 contrôles par mois à 0,25 crédit pièce, sur le même moteur que les clients payants, catch-all comprises.
Le statut n'est pas la réponse. La méthode qui le produit, si. Nettoyez votre prochaine liste avec Enrow — plus de 10 vérifications par adresse, des catch-all tranchées au lieu d'être esquivées, 50 crédits gratuits chaque mois.