Das Wichtigste in Kürze
Ein Verifier jagt jede Zeile durch eine ganze Reihe von Prüfungen: Schreibweise, MX-Einträge, ein echtes SMTP-Gespräch, Abgleich gegen Funktions- und Wegwerfadressen. Am Ende steht ein einziges Wort in der Status-Spalte. Wie chaotisch es dahinter zugeht, verschweigt dieses Wort.
Ein einzelner SMTP-Durchlauf ist eine Stichprobe, kein Urteil. Beim Greylisting lautet die Antwort absichtlich „komm später wieder“ (RFC 6647), Gmail meldet bei ungewöhnlich hohem Volumen 421 4.7.28, und ein Server, der alles annimmt, sagt zu allem Ja. Enrow führt für jede Adresse 10+ Prüfungen durch, darunter mehrere SMTP-Durchläufe und mehrere Catch-all-Tests von Servern aus verschiedenen Regionen.
Die Zeilen, die die meisten Tools stillschweigend aussortieren, sind die Catch-all-Adressen. Als „risky“ abgestempelt, gelöscht, weg. Enrow verifiziert sie und liefert sie als gültig aus.
Amazon SES stellt ein Konto ab 5 % Bounce-Rate unter Beobachtung und kann den Versand ab 10 % anhalten. Eine geprüfte Liste kommt an keine der beiden Schwellen heran. Eine Prüfung kostet bei Enrow 0,25 Credit, die 50 Gratis-Credits im Monat decken also 200 Prüfungen ab.E-Mail-Verifizierung in Masse bedeutet, dass die ganze Datei durch einen Verifier läuft, bevor auch nur eine Kampagne damit rausgeht. CSV hochladen, mit einem Status pro Zeile wieder herunterladen, die schlechten Zeilen löschen. Die meisten Käufer lesen an dieser Stelle nicht weiter. Dabei versickert genau hier das Geld.
An diesem einen Statuswort hängt enorm viel. Hinter „valid“ steht ein Gespräch mit einem Mailserver, der vielleicht die Wahrheit gesagt hat, vielleicht auch nicht. Hinter „risky“ steckt häufig eine Domain, die zu allem Ja sagt, was etwas ganz anderes ist als eine schlechte Adresse. Und hinter „unknown“ steht sehr oft ein Server, der mit dem anfragenden Rechner schlicht nicht reden wollte.
Was ein Verifier tatsächlich prüft
Die Prüfung läuft über sechs Ebenen. Die ersten beiden sind billig und schnell. Ab der dritten zeigt sich, welcher Verifier etwas taugt.
1. Syntax
Ist die Zeichenkette überhaupt eine zulässige Adresse? RFC 5321 §4.5.3.1 steckt die Grenzen ab: 64 Oktetts für den lokalen Teil, 255 für die Domain, 256 für den ganzen Pfad. Hier fallen auch die banalen Fehler auf, an denen eine Zustellung trotzdem scheitert, etwa ein Leerzeichen am Ende oder .con statt .com.
Über die Zustellbarkeit sagt diese Ebene nichts. postmaster@ kommt auf jeder Domain durch jede Regex, die je geschrieben wurde, und RFC 5321 verpflichtet jede SMTP-Implementierung, E-Mails an dieses Postfach anzunehmen. Formal einwandfrei, für Cold Email völlig wertlos.
2. Domain und MX-Einträge
Der Verifier schlägt die MX-Einträge der Domain nach. Kein Eintrag, keine Zustellung, so weit die Faustregel. Der Standard sieht das differenzierter, und ein ordentlicher Verifier hält sich daran. RFC 5321 §5.1: „If an empty list of MXs is returned, the address is treated as if it was associated with an implicit MX RR, with a preference of 0, pointing to that host.“ Eine Domain ohne MX-Eintrag, aber mit funktionierendem A-Eintrag, ist also nicht automatisch erledigt. Bei heutigen Versanddiensten bouncen E-Mails an solche Domains trotzdem. Ein fehlender MX-Eintrag ist deshalb ein Warnsignal, aber kein Grund, die Adresse als „ungültig“ zu verbuchen.
3. Der SMTP-Handshake
Hier findet die eigentliche Prüfung statt. Der Verifier baut eine Verbindung zum empfangenden Server auf und spielt den Anfang einer Zustellung durch: sich vorstellen, einen Absender nennen, den Empfänger mit RCPT TO angeben. Dann liest er die Antwort und bricht ab. Zugestellt wird nichts.
Für genau diesen Zweck kennt SMTP einen eigenen Befehl, VRFY, nur ist er in der Praxis unbrauchbar. Nach RFC 5321 §3.5.2 darf ein Server mit 252 antworten, sinngemäß: Prüfen kann ich das nicht, aber ich nehme die E-Mail an und versuche die Zustellung. Bestätigt ist damit nichts. §7.3 erlaubt Betreibern obendrein, den Befehl ganz abzuschalten, und die meisten öffentlichen Server haben das vor Jahren getan. Deshalb klopfen Verifier mit RCPT TO an und lesen die Antwortcodes.
Entscheidend sind zwei Gruppen von Antwortcodes (RFC 5321 §4.2.1). Eine 5yz-Antwort ist endgültig, ein zweiter Versuch bringt nichts. Eine 4yz-Antwort ist vorübergehend, später lohnt sich ein neuer Versuch. Gmails 550 5.1.1 ist die ehrliche Auskunft, dass es das Postfach nicht gibt: „The email account that you tried to reach does not exist.“ Gmails 452 4.2.2 dagegen meldet ein volles Postfach. Dahinter steckt ein Mensch mit überquellendem Posteingang, keine ungültige Adresse.
Wer eine 4yz als ungültig verbucht, liegt falsch. Wer sie als gültig verbucht, liegt auch falsch. Wie ein Tool mit dieser Unklarheit umgeht, ist der Kern des Handwerks.
4. Funktionsadressen
sales@, support@, info@, abuse@, webmaster@. Es gibt sie wirklich, sie sind zustellbar und seit 1997 durch RFC 2142 (Mailbox Names for Common Services, Roles and Functions) standardisiert. Dahinter liegt ein Sammelpostfach, in das mehrere Leute schauen. Oder niemand.
Verifier melden sie getrennt, weil Zustellbarkeit und Nutzen zwei verschiedene Fragen sind. Eine Funktionsadresse ist zweifellos gültig und zugleich der schnellste Weg zu einer Spam-Beschwerde, wenn deine Sequenz für eine namentlich angesprochene Person geschrieben wurde.
5. Wegwerf-Domains
Gemeint sind Dienste für Wegwerfpostfächer, mit denen sich Leute eine Gratis-Testphase sichern. Erkannt wird hier über eine Sperrliste, nicht über ein Protokoll, und die gängige öffentliche Referenz dafür ist das Repo disposable-email-domains. Wo die Grenze liegt, sagen die Betreuer offen: Sie können nicht garantieren, dass alle Einträge noch als Wegwerf-Domains gelten („cannot guarantee all of these can still be considered disposable“). Für Anmeldeformulare ist diese Ebene enorm wichtig, für B2B-Outbound deutlich weniger.
6. Catch-all-Erkennung
Der Verifier bietet dem Server eine Adresse an, die es unmöglich geben kann. Schluckt er auch die, dann schluckt die Domain alles, und ihre Antwort auf deine echte Adresse war nichts wert. Diese Ebene entscheidet, wie viel von deiner Liste übrig bleibt.
Warum zwei Verifier dieselbe Adresse verschieden bewerten
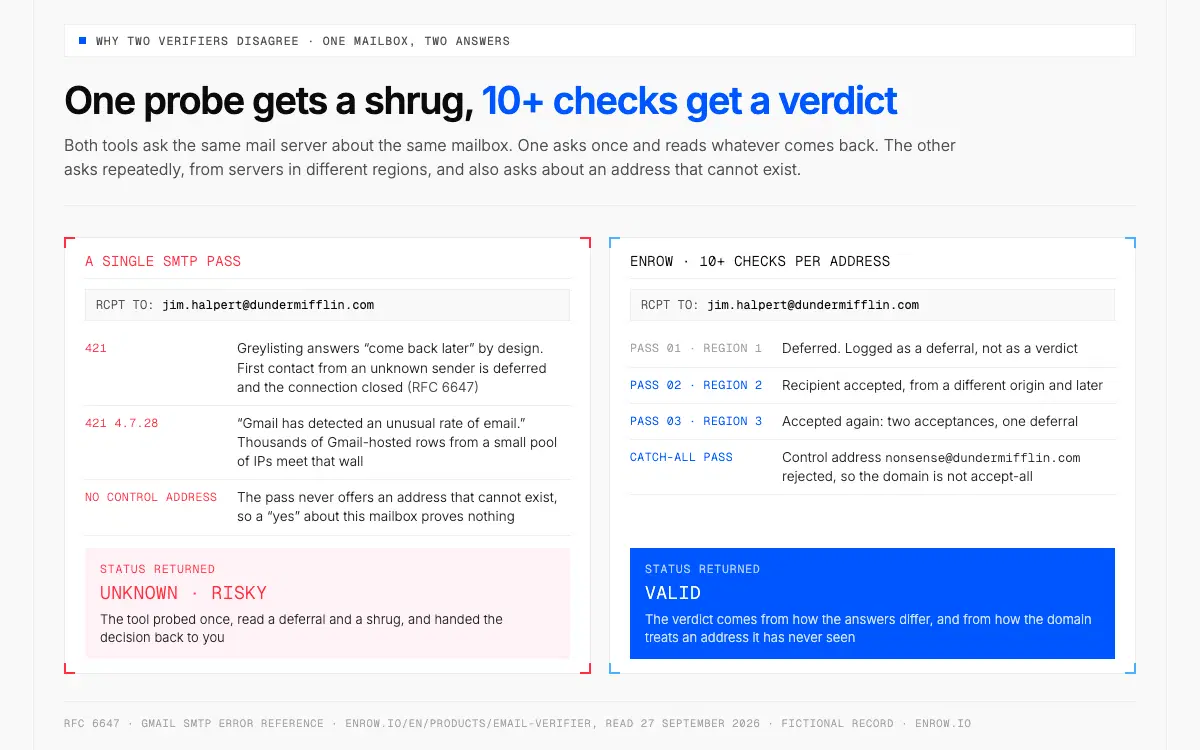
Dieselbe Adresse kommt nach einem Durchlauf als „unknown“ zurück, nach mehr als 10 Prüfungen als „valid“.
Schickst du eine Adresse durch zwei Tools, bekommst du manchmal zwei verschiedene Antworten. Gelogen hat dabei keiner der beiden Anbieter. Ein einzelner SMTP-Durchlauf ist eine Messung über einen verrauschten Kanal, und das Rauschen hat Namen.
Die lauteste Quelle heißt Greylisting, und RFC 6647 beschreibt sie ohne Umschweife. Beim ersten Kontakt mit einem unbekannten Absender antwortet der Server mit 421, schließt die Verbindung, merkt sich das Tripel aus IP-Adresse, Absender und erstem Empfänger und nimmt die E-Mail erst beim nächsten Anlauf an. Den Preis dafür benennt das RFC selbst: „the most obvious detriment to implementing greylisting is the imposition of delay on legitimate mail.“ Ein Verifier, der nur einmal anklopft, sieht bloß die Vertröstung und muss raten.
Bei großen Mengen greift ein anderer Schutz. Die Antwort dazu veröffentlicht Google wörtlich: 421 4.7.28, „Gmail has detected an unusual rate of email. To protect our users from spam, email has been temporarily rate limited.“ Ein Tool, das Tausende Gmail-Adressen aus einem kleinen Pool von IPs abfragt, läuft gegen diese Wand, und alles dahinter bleibt ungeklärt. Auch die IP, von der die Abfrage kommt, spielt eine Rolle. Googles Absender-Richtlinien verlangen für die sendende IP einen gültigen Reverse-DNS-Eintrag, dessen Vorwärtsauflösung wieder passt. Eine Abfrage von einer IP ohne diesen Eintrag wird abgewiesen, lange bevor es überhaupt um das Postfach geht.
Die dritte Rauschquelle sind Mandanten, die alles annehmen. Microsoft 365 weist unbekannte Empfänger schon beim RCPT TO mit 550 5.4.1 ab, sofern Directory-Based Edge Blocking eingeschaltet ist. Ist die Funktion nicht aktiv, sagt die Antwort des Mandanten sehr viel weniger aus, und der Verifier muss aus einem Schulterzucken ein Urteil machen. In der Praxis ist dieser Mechanismus die Hauptursache des Catch-all-Problems bei europäischen B2B-Domains.
Deshalb bleibt es bei Enrow nicht bei einem Durchlauf. Jede Adresse geht durch 10+ Prüfungen, darunter mehrere SMTP-Durchläufe und mehrere Catch-all-Tests von Servern aus verschiedenen Regionen. Das Urteil entsteht aus den Unterschieden zwischen diesen Antworten, unter anderem daraus, wie die Domain eine Kontrolladresse behandelt, die sie noch nie gesehen hat.
Ein einzelner Durchlauf erntet eine Vertröstung und ein Schulterzucken. Mehrere Durchläufe aus verschiedenen Regionen, abgeglichen mit einer Kontrolladresse, ergeben ein Urteil.
Das Catch-all-Problem und was es dich an Verkaufschancen kostet
Eine Accept-all-Domain akzeptiert E-Mails an jede beliebige Adresse. jane.doe@, jne.doe@, unsinn@. Alles wird angenommen und danach intern weggeworfen oder Stunden später zurückgeschickt, wenn die Verbindung längst geschlossen ist.
An dieser Stelle geben die meisten Verifier auf. Sie markieren die Zeile als „catch-all“ oder „risky“ und schieben dir die Entscheidung zu. ZeroBounce leitet ungeklärte Catch-all-Adressen an ein separates Scoring-Produkt weiter und räumt auf seiner Website selbst ein: „you can't confirm whether the address belongs to a real person“ (Quelle).
Danach bleiben dem Besitzer der Liste zwei Möglichkeiten, und beide schaden. Er löscht das Segment und wirft dabei Hunderte erreichbare Entscheider weg. Oder er schickt seine Kampagne ungeprüft an diese Zeilen und kassiert die Bounces. In meinen eigenen Dateien ist der Risky-Stapel regelmäßig das zweitgrößte Segment nach den sauberen gültigen Adressen, auf manchen Listen war es ein Drittel aller Zeilen. Zu viel, um es auf Verdacht zu löschen.
Von außen lassen sich Catch-all-Adressen durchaus klären, nur eben nicht mit einer einzigen Abfrage. Wiederholte SMTP-Gespräche von verschiedenen Ausgangspunkten, zu verschiedenen Zeiten, gemessen an absichtlich erfundenen Kontrolladressen, ergeben ein Signal, das eine Einzelprüfung nicht hergibt. Auf diesem Weg klärt Enrow sie und liefert sie als gültig aus statt als Warnung. Manche Domains geben nie nach, und dann lässt man diese Zeilen ehrlicherweise weg. Es bleiben deutlich weniger ungeklärte Zeilen übrig als bei einem Tool mit nur einem Durchlauf. Null sind es nicht. Wie das im Detail funktioniert, steht in Was ist eine Catch-all-Adresse.
So prüfst du, ob eine einzelne E-Mail-Adresse gültig ist
Willst du eine einzelne Adresse prüfen, gehört sie in ein Tool, das wirklich per SMTP prüft, statt nur Adressformate abzugleichen. Brauchbar ist es nur, wenn es „der Server hat Nein gesagt“ von „der Server wollte nichts sagen“ unterscheidet. Kommt bei jeder Zeile nur gültig oder ungültig heraus, ohne dritte Kategorie und ohne Umgang mit Catch-all-Adressen, steckt dahinter meistens eine verkleidete Syntax- und MX-Abfrage. Von Hand klappt es noch schlechter: Wer sich von einer Büro-IP per Telnet auf Port 25 verbindet, landet nach ein paar Dutzend Versuchen im Greylisting oder auf einer Sperrliste, und die GitHub-Skripte, die diesen Handshake automatisieren, erben alle oben beschriebenen Probleme.
Schritt für Schritt: eine ganze Datei prüfen
Beim Bereinigen großer Listen zählt die Reihenfolge mehr als das Werkzeug.
- Erst normalisieren und entdoppeln. Leerzeichen entfernen, Domains kleinschreiben, Dubletten raus, dieselbe Person unter zwei Aliassen ebenfalls. Da jede geprüfte Adresse bezahlt wird, ist dieser Schritt geschenktes Geld.
- Funktionsadressen vor dem Hochladen in ein eigenes Tabellenblatt ziehen. Welche Formen dazugehören, steht in RFC 2142. Solche Adressen gehen als gültig durch und ruinieren jede personalisierte Sequenz.
- Die CSV hochladen. Enrows Email Verifier nimmt Dateien mit Tausenden Zeilen an und setzt in jede Zeile einen Status; einzelne Adressen prüft dieselbe Technik über die API oder über den offiziellen MCP-Server (
github.com/EnrowAPI/enrow-mcp), wenn dein Workflow über einen KI-Assistenten läuft. - Die Datei nach Status aufteilen, statt sie zu filtern. Gelöschte Zeilen holst du nicht zurück.
- An das saubere Segment senden, danach die Bounces nach Empfängerdomain auswerten statt nach Kampagne. Fünf Bounces, verteilt über einen ganzen Versand, sind Rauschen; fünf auf einer einzigen Firmendomain bedeuten, dass die Zeilen dieser Firma schlecht sind.
- Vor dem nächsten Versand neu prüfen. Nicht drei Monate später einfach dieselbe Datei noch einmal verschicken.
Bei europäischen Listen stützt sich die Verarbeitung in der Regel auf Artikel 6 Abs. 1 lit. f DSGVO, das berechtigte Interesse, und Erwägungsgrund 47 zählt Direktwerbung ausdrücklich dazu. Erwägungsgründe dienen der Auslegung, verbindlich sind sie nicht.
Was jeder Status bedeutet und was du mit der Zeile machst
| Status | Was der Verifier beobachtet hat | Was du damit machst |
|---|---|---|
| Valid | Der Server hat den Empfänger in einem echten SMTP-Gespräch akzeptiert, auf einer Domain, die nicht alles annimmt | Senden. |
| Invalid | Eine endgültige 5yz-Ablehnung, typischerweise Gmails 550 5.1.1 | Löschen, nie erneut versuchen. Genau diese Zeile schadet deiner Absenderreputation. |
| Catch-all / Accept-all | Die Domain hat eine Kontrolladresse angenommen, die es nicht geben kann. Ihre Antwort zu deiner Adresse sagt also nichts aus | Nie löschen. In einen Verifier geben, der Catch-all-Adressen auflöst. |
| Unknown | Keine saubere Antwort: eine 4yz-Vertröstung, ein Greylisting, ein Timeout, eine Drosselung | Über einen anderen Weg neu prüfen. Bleibt es bei „unknown“, behandle es als Nein. |
| Role | Der lokale Teil entspricht einem Sammelpostfach nach RFC 2142 | Zustellbar, aber das falsche Ziel für eine Ansprache von Mensch zu Mensch. In ein eigenes Segment verschieben. |
| Disposable | Die Domain steht auf einer Sperrliste für Wegwerfpostfächer | Komplett aus dem Outbound nehmen. |
Welche Bounce-Rate vor dem Absenden sicher ist
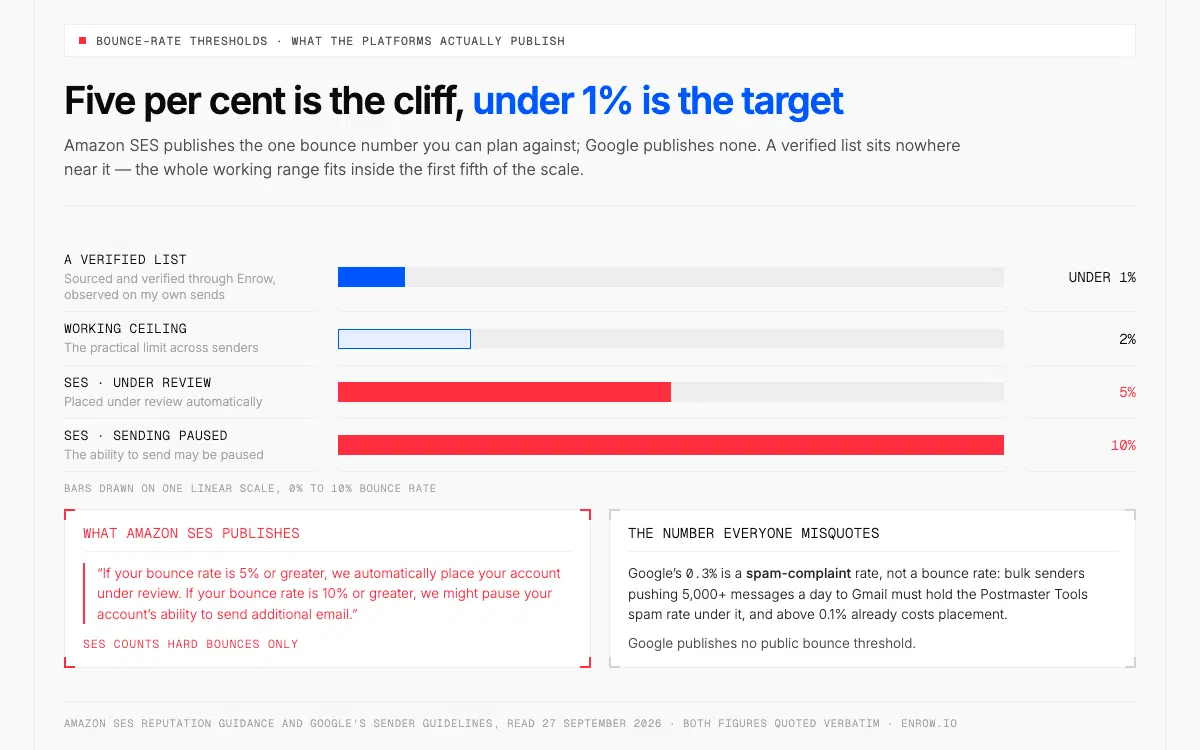
Die Beobachtungsschwelle von SES ist die Gefahrenzone, nicht das Ziel: Eine geprüfte Liste bleibt unter 1 %.
Eine Zahl aus erster Hand solltest du dir merken. Amazon SES: „If your bounce rate is 5% or greater, we automatically place your account under review. If your bounce rate is 10% or greater, we might pause your account's ability to send additional email.“ Gezählt werden dabei nur Hard Bounces.
Die 5 % sind die Schmerzgrenze, kein Zielwert. Als Arbeitsobergrenze haben sich über alle Absender hinweg 2 % eingebürgert, bei Cold Email sollte der Wert unter 1 % liegen, und das schafft eine geprüfte Liste. Bei Adressen, die über Enrow gefunden und geprüft wurden, liegt die Bounce-Rate auf meinen Listen unter 1 %. Das ist ein gemessener Durchschnitt aus echten Versänden, keine Zusage, und niemand erstattet dir dafür Geld.
Eine andere Zahl wird ständig falsch zitiert. Googles 0,3 % sind eine Spam-Beschwerderate und keine Bounce-Rate: Wer als Massenversender täglich 5.000 Nachrichten oder mehr an Gmail schickt, muss die Beschwerderate in den Postmaster Tools unter 0,3 % halten, und schon oberhalb von 0,1 % leidet die Zustellung in den Posteingang. Eine Bounce-Schwelle veröffentlicht Google nicht. Mehr dazu in Bounce-Rate bei E-Mails.
Was die Prüfung in Masse kostet
Eine Prüfung kostet bei Enrow 0,25 Credit, abgebucht aus demselben Credit-Topf, aus dem auch die Suche bezahlt wird:
| Tarif | Preis/Monat | Credits | Kosten je Prüfung | Enthaltene Prüfungen |
|---|---|---|---|---|
| Start | 15 € | 1.000 | 0,00375 € | 4.000 |
| Start 4k | 42 € | 4.000 | rund 0,0026 € | 16.000 |
| Pro | 75 € | 10.000 | rund 0,0019 € | 40.000 |
| Scale | 360 € | 50.000 | 0,0018 € | 200.000 |
Der Gratis-Tarif umfasst 50 Credits jeden Monat, wiederkehrend und ohne Kreditkarte, also dauerhaft 200 Prüfungen im Monat.
Verglichen wird Gleiches mit Gleichem. Hunter berechnet 0,5 Credit für eine geprüfte Adresse, Enrow 0,25. Auf der Stufe mit 10.000 Credits im Monat zahlst du bei Hunter 149 € für 20.000 Prüfungen, das sind 0,00745 € pro Prüfung. Bei Enrow kosten 40.000 Prüfungen 75 €, also 0,0019 €. Je geprüfte Adresse kostet Hunter damit rund das Vierfache. Im Jahresvertrag stehen bei gleichem Volumen 0,0052 € gegen rund 0,0017 €, also gut das Dreifache. Hunter weist seine Preise selbst in Euro aus, umgerechnet wird hier nichts.
ZeroBounce füllt jeden Monat 100 Gratis-Credits nach und verbraucht pro Prüfung einen Credit. Das ONE-Abo für 99 $ im Monat bringt damit 10.000 Prüfungen, also 0,0099 $ das Stück. Dieselben 10.000 Prüfungen sind bei Enrow 2.500 Credits und passen in den 42-€-Tarif, der sogar 16.000 abdeckt. Das ist ein Vergleich Monat gegen Monat, auf gleicher Grundlage. Einen Faktor schreibe ich hier bewusst nicht hin. ZeroBounce weist Dollar aus, wir rechnen in Euro ab, und wer trotzdem einen ausrechnet, muss vorher einen Wechselkurs erfinden. Dazu bündelt das ONE-Abo Zustellungstests und Blacklist-Überwachung, die Enrow gar nicht verkauft. Man zahlt dort also nicht nur für Prüfungen.
Der ehrliche Haken auf unserer Seite: Alles läuft über einen gemeinsamen Credit-Topf. Wer im Pro-Tarif 40.000 Adressen durch die Prüfung schickt, hat das Monatsbudget aufgebraucht, und nichts davon ist in neue Kontakte geflossen. Plane die Aufteilung, bevor du hochlädst, sonst frisst die Bereinigung das Budget für die Suche.
Was eine Verifizierung nicht kann
Ein Postfach, das es nicht mehr gibt, erweckt sie nicht wieder zum Leben.
Keiner, der Verifizierung verkauft, spricht diese Grenze offen aus. Bei einer Liste, die ein oder zwei Jahre alt ist, besteht die Aufgabe des Verifiers darin, dir zu sagen, wie viel davon nicht mehr existiert. Bei einer alten Datei ist das ein großer Teil. Leute wechseln den Arbeitgeber, Domains gehen nach einer Übernahme in der des Käufers auf, Aliasse werden abgeschaltet. Diese Zeilen holt kein Anbieter zurück, und ein Tool, das auf einer alten Liste eine verdächtig hohe „valid“-Quote ausweist, sagt damit mehr über die eigene Großzügigkeit aus als über deine Daten.
Eine Prüfung beweist nur, dass ein Postfach heute E-Mails annimmt. Sie beweist weder, dass ein Mensch hineinschaut, noch, dass die Person die Position aus deinem CRM noch innehat. Das zu klären, ist Aufgabe der Suche: E-Mail-Adresse einer Person finden.
Enrow hat zwei Grenzen, beide gewollt. Eine durchsuchbare Datenbank zum Stöbern gibt es nicht. Enrow arbeitet in Echtzeit, deshalb sind die Daten aktuell, und das Sourcing bleibt bei LinkedIn oder im Sales Navigator. Außerdem verschickt das Tool nichts; für Sequencing sind Emelia, La Growth Machine oder lemlist zuständig. Was dafür kein Wettbewerber so hinbekommt: Aus einem LinkedIn-Profil schreibt die Chrome-Extension mit einem Klick die komplette geprüfte Kontaktkarte in HubSpot, Salesforce oder Pipedrive, jedes Feld und nicht bloß die Adresse.
bereit, keine zeit mehr zu verschwenden?
Verbunden in Minuten.
Verifizierte Daten in Sekunden.
FAQ
Wie prüfe ich, ob eine E-Mail-Adresse gültig ist?
Nimm einen Verifier, der eine echte SMTP-Prüfung fährt und nicht bloß Adressformate abgleicht: Syntax, MX-Einträge, eine Abfrage mit RCPT TO, dazu den Abgleich gegen Funktions- und Wegwerfadressen. Eine endgültige 5yz-Ablehnung bedeutet, dass es das Postfach nicht gibt. Eine vorübergehende 4yz-Antwort heißt, dass der Server dich vertröstet hat und die Prüfung über einen anderen Weg wiederholt werden muss. Nimmt die Domain alles an, kann keine einzelne Abfrage das klären; dann brauchst du ein Tool, das Catch-all-Adressen auflöst.
Wie prüfe ich E-Mail-Adressen in Masse?
Datei normalisieren und entdoppeln, Funktionsadressen wie sales@ in ein eigenes Segment schieben, danach die CSV hochladen und das Ergebnis nach Status aufteilen, statt Zeilen wegzufiltern. An die sauberen gültigen Adressen senden, die Catch-all-Adressen für ein Tool aufheben, das sie klärt, die endgültig abgelehnten Adressen dauerhaft löschen und vor der nächsten Kampagne neu prüfen.
Warum geben zwei Verifier für dieselbe Adresse verschiedene Antworten?
Weil ein SMTP-Durchlauf eine Stichprobe ist. Ein Server mit Greylisting (RFC 6647) antwortet auf den ersten Kontakt eines unbekannten Absenders mit 421, Gmail drosselt hohe Abfragemengen mit 421 4.7.28, der Ruf der abfragenden IP verändert die Antwort, und Server, die alles annehmen, sagen ohnehin Ja. Dazu ziehen die Anbieter die Grenze zwischen gültig und riskant an verschiedenen Stellen. Abhilfe schafft Wiederholung: Enrow führt für jede Adresse 10+ Prüfungen durch, darunter mehrere SMTP-Durchläufe und mehrere Catch-all-Tests von Servern aus verschiedenen Regionen.
Was heißt „catch-all“ in meinen Ergebnissen, und soll ich diese Zeilen löschen?
Die Domain nimmt E-Mails an jede Adresse an, die man ihr anbietet, auch an eine vom Verifier erfundene. Ihre Antwort zu deiner Adresse sagt damit nichts aus. Das Segment zu löschen, ist ein teurer Fehler: In meinen Listen ist es regelmäßig der zweitgrößte Stapel und machte auch schon ein Drittel aller Zeilen aus. Prüfe es mit wiederholten Abfragen aus mehreren Regionen. Die klärbaren Zeilen kommen zurück in die Liste, der Rest bleibt draußen.
Welche Bounce-Rate ist vor dem Absenden sicher?
Amazon SES stellt ein Konto ab 5 % unter Beobachtung und kann den Versand ab 10 % anhalten. Gezählt werden nur Hard Bounces. Halte dich an eine Obergrenze von 2 % und peile bei Cold Email weniger als 1 % an, was eine geprüfte Liste schafft. Verwechsle das nicht mit Googles 0,3 %, denn das ist eine Spam-Beschwerderate und damit eine völlig andere Kennzahl.
Was ist der beste kostenlose E-Mail-Verifier?
Achte auf einen Gratis-Tarif, der sich jeden Monat erneuert, statt einer einmaligen Kostprobe, und auf echte SMTP-Prüfungen statt einer reinen Syntaxkontrolle. Enrow gibt dir jeden Monat 50 Credits, ohne Kreditkarte. Das sind 200 Prüfungen im Monat zu je 0,25 Credit, mit derselben Technik, die auch zahlende Kunden nutzen, Catch-all-Adressen inklusive.
Das Statuswort ist nicht die Antwort. Die Methode dahinter ist es. Säubere deine nächste Liste mit Enrow: mehr als 10 Prüfungen für jede Adresse, Catch-all-Adressen geklärt statt achselzuckend weitergereicht, 50 Gratis-Credits jeden Monat.